Un ciberataque en Francia expuso la fragilidad digital de las cadenas de frío de los supermercados
Intrusos modificaron a distancia la temperatura de heladeras y cámaras frigoríficas en al menos 350 locales; especialistas atribuyen la intrusión a controladores industriales con firmware desactualizado y accesible desde internet.
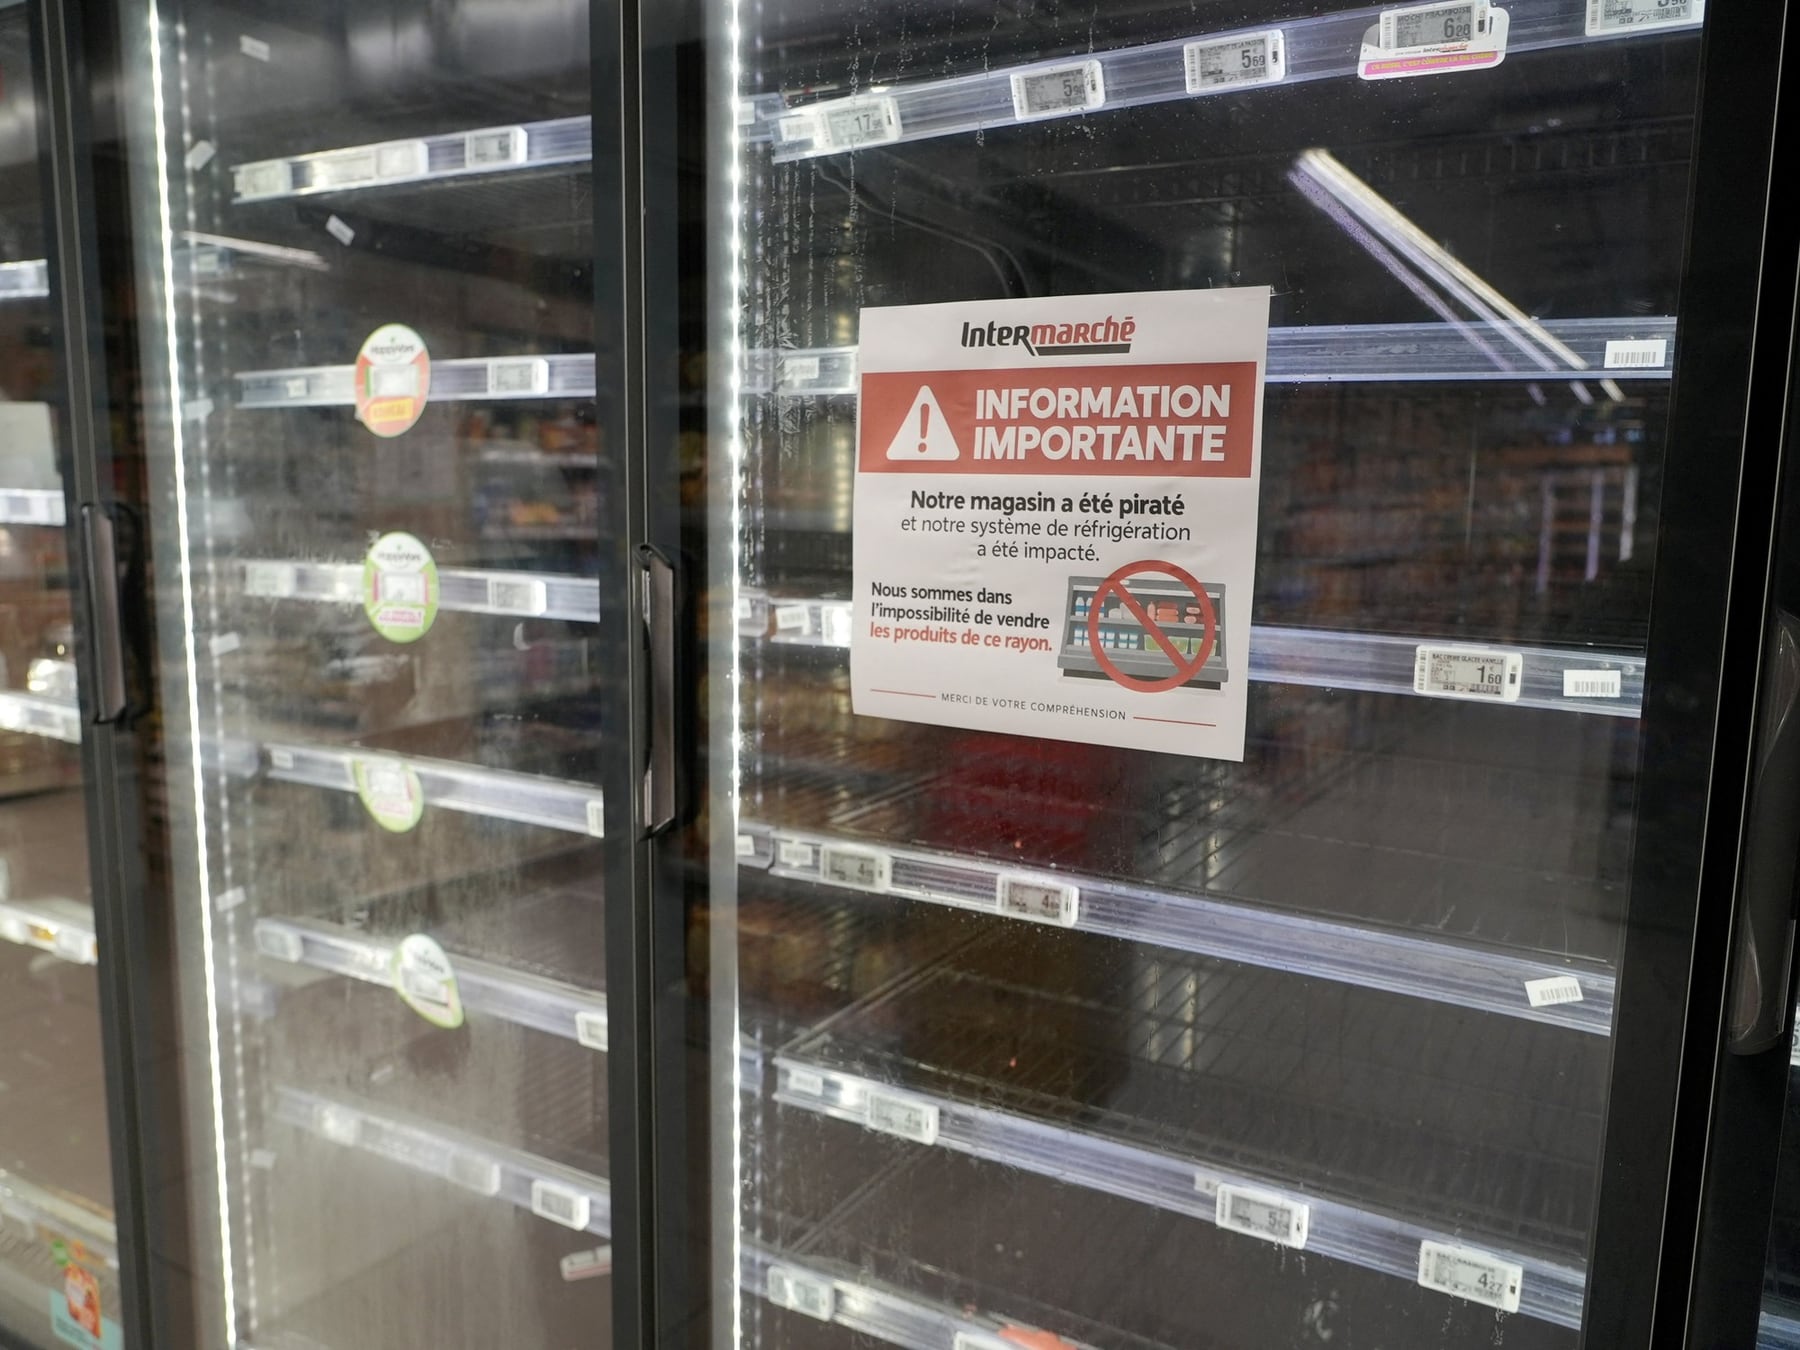
Un ataque informático contra los controladores de refrigeración de al menos 350 supermercados franceses alteró de manera remota las temperaturas de heladeras y cámaras frigoríficas, arruinó mercadería fresca y congelada y provocó incendios, según fuentes policiales y reportes técnicos difundidos esta semana.
Los sistemas comprometidos fueron fabricados por la firma danesa Danfoss, líder en automatización de refrigeración comercial e industrial. La empresa confirmó que varios de los equipos afectados utilizaban versiones antiguas de su firmware, algunas sin soporte ni actualizaciones de seguridad disponibles. De acuerdo con relevamientos realizados con la herramienta de búsqueda Shodan, unas 4.500 interfaces de Danfoss permanecían visibles desde internet al momento del incidente, aunque no se determinó cuántas presentaban fallas explotables en forma efectiva.
Una vulnerabilidad conocida y sin parchar
Según la fiscalía, la investigación apunta al modelo Danfoss AK-SM 800A. El equipo Team82 de la empresa Claroty había documentado vulnerabilidades en ese controlador que permitían eludir mecanismos de autenticación y ejecutar instrucciones en forma remota. Danfoss publicó actualizaciones para corregirlas, aunque las autoridades francesas todavía no confirmaron oficialmente que esas fallas específicas hayan sido el vector del ataque, según la fiscalía.
El especialista en ciberinteligencia Braian Arroyo explicó a este medio que la exposición de un dispositivo en internet no equivale automáticamente a poder controlarlo. "Shodan puede mostrarnos dónde está esa puerta digital, pero eso no significa que tengamos la llave para abrirla", señaló. Para ingresar, un atacante debe explotar una vulnerabilidad concreta, contar con credenciales filtradas o aprovechar una configuración insegura. "En ocasiones, esos problemas permiten acceder incluso sin conocer la contraseña", agregó.
Con acceso al sistema, los intrusos pudieron modificar temperaturas, alterar ciclos de descongelamiento y desactivar alarmas. Los reportes del incidente indican que los cambios elevaron en forma progresiva la temperatura hasta niveles que inutilizaron la mercadería y generaron focos de incendio en las instalaciones.
Recomendaciones para evitar un escenario similar
- Mantener el firmware de los controladores actualizado a la última versión publicada por el fabricante.
- Evitar que las interfaces de gestión queden accesibles directamente desde internet, segmentándolas en redes internas o mediante VPN.
- Cambiar las credenciales por defecto y aplicar autenticación de dos factores cuando el equipo lo permita.
- Auditar periódicamente la exposición de dispositivos industriales con herramientas como Shodan.
- Implementar monitoreo de tráfico y alertas ante cambios anómalos en parámetros críticos como temperatura o presión.
El expediente quedó a cargo de la fiscalía especializada en ciberdelincuencia de París, que avanzará con peritajes sobre los equipos secuestrados en los supermercados alcanzados. Según fuentes policiales, la causa se encuentra en etapa de análisis técnico y aún no se reportaron detenidos. El próximo paso judicial será la identificación formal de los autores y la eventual formulación de cargos por a sistemas automatizados de tratamiento de datos y sabotaje, según la fiscalía.
Te puede interesar