Cuidado con esa TV box barata: te puede estar abriendo la puerta de casa sin que te enteres
Dos especialistas chilenos compraron un equipo en una feria de Santiago, lo desarmaron en Buenos Aires y encontraron un firmware hecho un desastre: el aparato llegaba de fábrica conectado a un servidor de mando y control, capaz de exponer contraseñas, datos de tarjetas y hasta usar tu Wi-Fi para negocios turbios. Restaurarlo de fábrica no servía de nada.
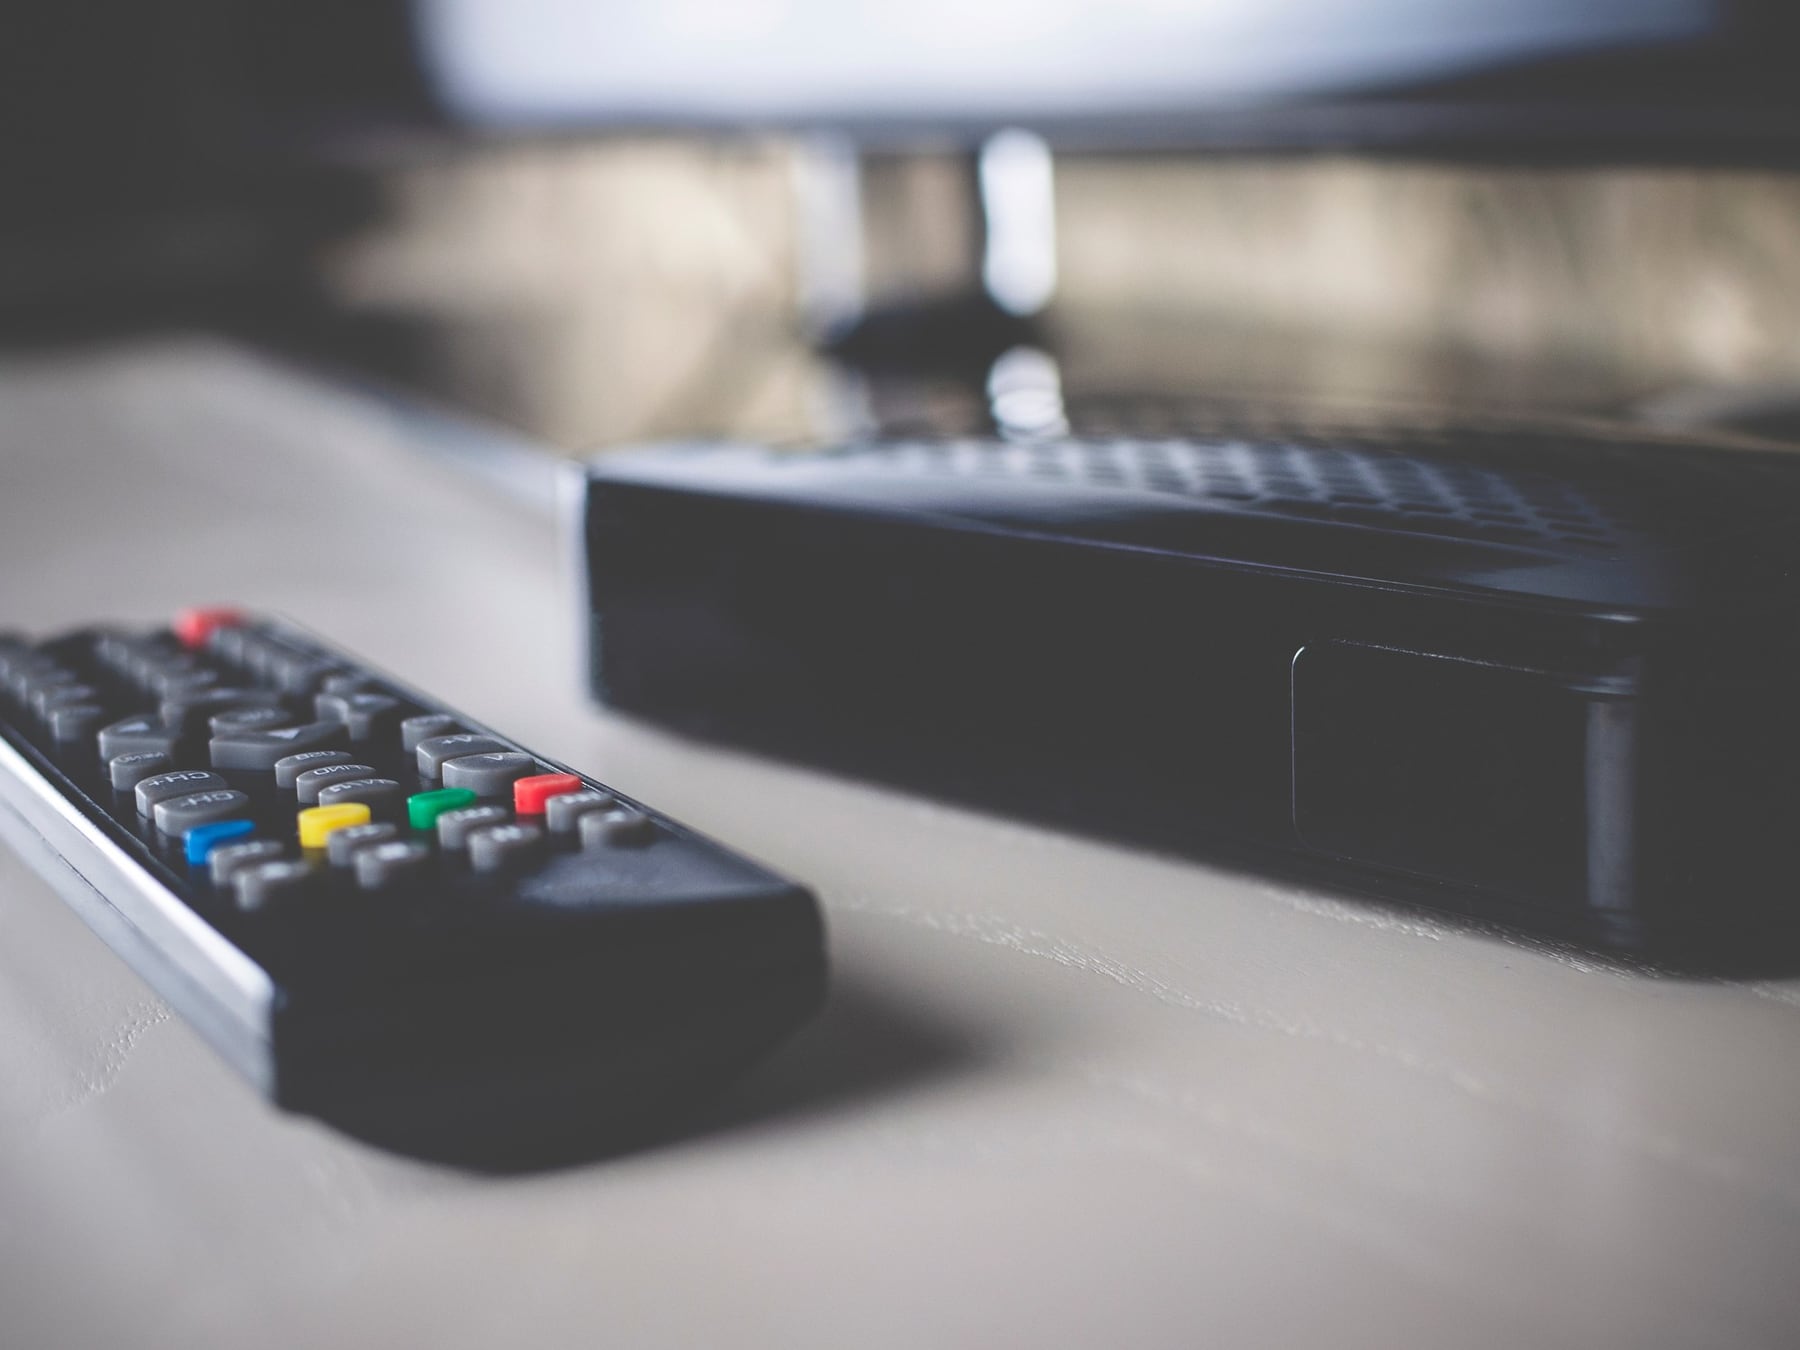
El aparatito ese que se enchufa al televisor por HDMI y te vende la ilusión de tener cine gratis en el living puede venir con un regalo inesperado: un código malicioso metido tan profundo en el sistema que ni formateando se va. Así lo demostraron Anthony De La Paz, especialista en seguridad ofensiva, y Patricio Moraga Abarca, consultor senior de ciberseguridad, en la Ekoparty 22, la conferencia de hackers que se hace todos los años en Buenos Aires.
A los 5 minutos de enchufarlo, ya estaba hablando con quien no debía
La historia empieza en una feria de Santiago. De La Paz y Moraga compraron una de esas TV boxes económicas que en Argentina se mueven entre los 27.000 y los 66.000 pesos, según modelo y forma de pago. Se la llevaron, la conectaron y se pusieron a mirar qué hacía. La respuesta les cayó rápido: el equipo, sin que nadie tocara nada, se conectaba solito a un servidor de comando y control (C2) ya catalogado como malicioso por distintas bases de datos de seguridad. O sea, el bicho venía infectado de fábrica.
Para entender por qué ningún reset lo salvaba, los investigadores abrieron el equipo, sacaron una copia de la memoria y empezaron a hurgar. El código estaba en el firmware, esa capa de software invisible que está por debajo del sistema operativo y que se encarga de que el aparato siquiera prenda. Borrar aplicaciones o limpiar los datos del usuario no tocaba esa parte. Era como querer sacar una mancha de grasa fregando el techo: el problema estaba en los cimientos.
Tu Wi-Fi, tu identidad y hasta tu IP, en bandeja
Lo que encontraron era bastante más grave que un simple virus. El dispositivo podía operar como proxy: tomar tráfico de desconocidos y hacerlo pasar por la conexión del hogar. Traducido: si algún desalmado quería tapar su rastro, usaba tu internet para hacerlo, y la dirección IP de tu casa quedaba asociada a ese movimiento. Después no te quejes cuando un sitio te pida mil captchas o directamente te bloquee.
Además, el equipo podía sumarse a una botnet, que es una red de aparatos zombie controlados a distancia para actuar en manada. Y en el terreno de los datos personales, el panorama era igual de oscuro: contraseñas, datos de tarjetas, lo que el usuario tipeaba dentro del dispositivo quedaba expuesto.
“Tener uno de estos equipos en casa es como tener a un atacante conectado directamente a tu Wi-Fi.”Anthony De La Paz y Patricio Moraga Abarca, especialistas en ciberseguridad
Para probarlo, los investigadores no se quedaron en la teoría. Reprodujeron en un laboratorio el servidor malicioso al que se conectaba el aparato, redirigieron la comunicación hacia una red controlada por ellos y, en pocos segundos, pudieron ejecutar órdenes en el dispositivo. Es decir: cualquiera, en cualquier parte del mundo, podía haber hecho lo mismo con la TV box enchufada en el living de cualquiera.
La moraleja, con los datos sobre la mesa
La investigación, que se presentó en la Ekoparty 22, vuelve a poner sobre la mesa una discusión que cada vez pesa más en el Cono Sur: la de los dispositivos baratos que llegan sin controles de seguridad serios, se venden como si fueran un golazo y terminan siendo una puerta abierta. El precio tentador puede terminar costando mucho más que una Smart TV nueva, y eso sin contar el dolor de cabeza de explicar en un banco por qué tu IP aparece vinculada a medio mundo. Frente a tanto aparato trucho dando vueltas, a veces la mejor defensa es la más vieja: no metan en casa lo que no conocen.
- Firmware comprometido de fábrica, imposible de eliminar con un reset
- Conexión a un servidor de comando y control sin que el usuario intervenga
- Equipo capaz de funcionar como proxy y sumar la red del hogar a una botnet
- Riesgo directo sobre contraseñas y datos de tarjetas ingresados en el dispositivo
- Investigación presentada en la Ekoparty 22 por Anthony De La Paz y Patricio Moraga Abarca